
CAS(Central Authentication Service)即中央认证服务,是由耶鲁大学发起的开源单点登录协议,2004年12月并入JA-SIG项目,采用Apache 2.0许可证发布。其核心架构包含独立的CAS Server与CAS Client组件,前者负责用户认证,后者集成于各Web应用,支持Java、.Net、PHP等语言环境,通过SSL加密与票据验证机制保障安全性。
通常情况下,CAS特指由耶鲁大学发起的开源项目,现由Apereo基金会维护的Apereo CAS。
单点登录(Single Sign On),简称为 SSO,是比较流行的企业业务整合的解决方案之一。SSO的定义是在多个应用系统中,用户只需要登录一次就可以访问所有相互信任的应用系统。
所以,单点登录是指一种业务场景下的应用解决方案,从而实现业务预订目标:多个系统只需一次登录,一次退出。而CAS则是实现SSO的具体技术框架。
Apereo CAS【以下简称:CAS】当前最新版本为:7.x。官方网站为:https://apereo.github.io/。企业级开源单点登录解决方案。
当前最新版本为:7.x。源码地址:https://github.com/apereo/cas。
CAS包含服务端和客户端两个部分:服务端用于身份认证,客户端则代表了各个业务系统。由客户端发起登录请求,服务端用于身份验证,并返回可靠的认证信息,由客户端获取应用。
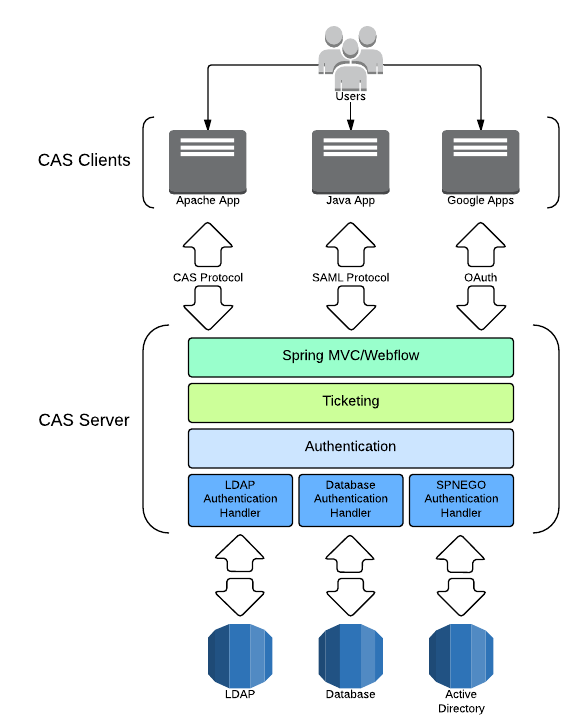
CAS主要是实现了登录认证和会话管理,本身并不具备鉴权的能力。鉴权通常是由各个应用来完成。在服务端,需要通过注册应用来确定哪些业务系统可以通过CAS实现认证,从而避免了非法应用造成的安全隐患。
CAS在生产环境中,需要SSL协议,CAS默认情况下登录过程中的密码是以明文在网络中传输的。有关CAS更多的了解,可进入CAS技术专题。
如果您具备专业的技术能力,可自行集成Apereo CAS,从而实现自有的统一认证中心。
您也可以选择“思而捷”,由思而捷的专业技术团队为您打造一套适合您单位应用特点的“统一认证中心”。
思而捷可为您提供定制化的CAS统一认证中心技术服务,也可为您提供通用化的统一认证产品。可根据您的实际需求进行选择。
通常具备以下能力:
1、扫码登录(可选),需要手机端支持,手机端默认可直接使用微信完成扫码登录,亦可对接目标单位现有的手机端APP,小程序实现扫码登录,此需手机端服务商提供相应的功能;
2、保留原有密码登录操作,密码加密传输;
3、支持白名单和黑名单;
4、提供暴力破解检测功能,并提供验证码、账号锁定、黑名单等策略实现攻击屏蔽;
5、默认不提供用户注册功能,如采用扫码登录,则提供账号绑定功能;
6、默认提供数据接口,从而实现:部门、人员等数据的同步;
7、支持应用管理,可增、删需要统一认证的应用;
8、默认不提供找回密码功能;
9、提供应用动态管理,可动态增删;
如果您选择“思而捷”CAS技术服务,则您需要具备以下条件:
1、需要有独立的“人事管理系统”,可对部门、人员动态变化实现实时管理。如您不具备此系统,“思而捷”可独立提供基本的部门、人员管理,但仅限于部门、人员变动管理。
2、需具备独立人员账号管理系统,包括人员登录账号的建立、注销、锁定,密码重置等功能,如不具备,同上;
3、如果已经存在业务系统,则需要业务系统的服务商可以提供技术支持以实现登录集成;
1、需独立服务器进行部署;
2、需使用SSL协议;